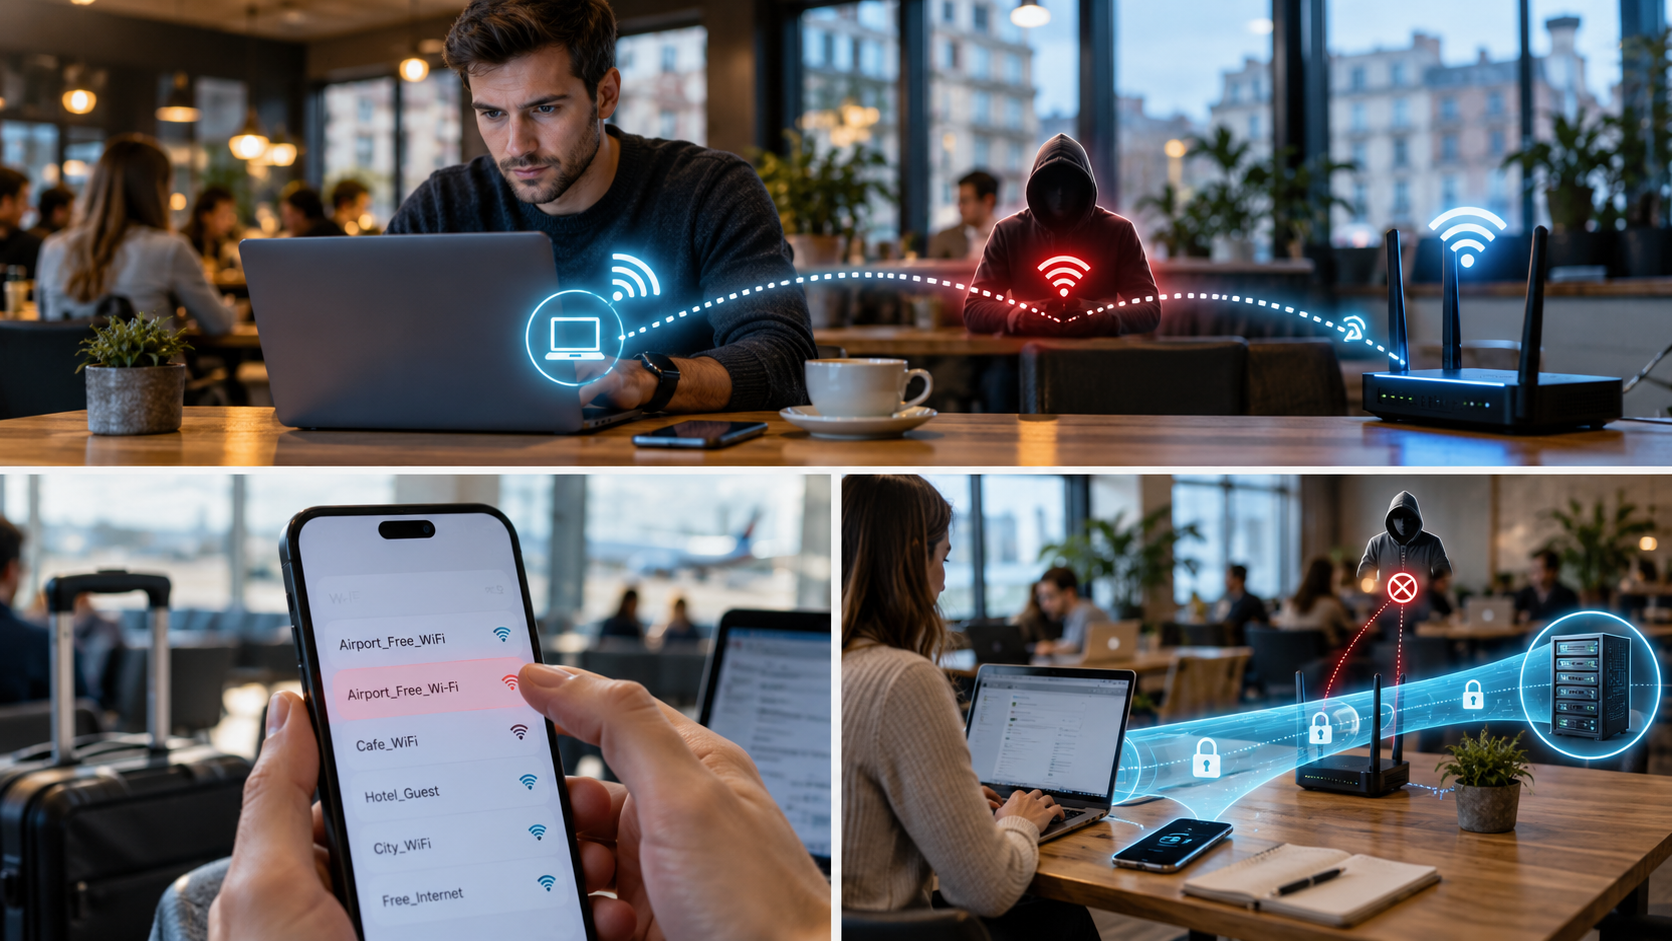
Если нужен короткий ответ на вопрос что такое MITM, это ситуация, при которой посторонний посредник оказывается на пути между устройством и сервисом, с которым оно обменивается данными. Man-in-the-middle дословно переводится как «человек посередине». Такой посредник пытается наблюдать за трафиком, перенаправлять его или изменять передаваемую информацию, сообщает bitbetnews.com.
Публичный Wi-Fi часто упоминают в связи с MITM не потому, что любая сеть кафе автоматически опасна. Проблема в другом: пользователь обычно не контролирует точку доступа, ее настройки и остальных участников сети. Поддельная сеть с похожим названием, неверно настроенный хотспот или игнорирование предупреждения о сертификате создают намного более неприятный сценарий, чем обычное подключение к домашнему роутеру.
Главная особенность MITM заключается не в самом перехвате радиосигнала, а в способности посредника вклиниться в логическую цепочку обмена данными.
Что такое MITM простыми словами
Представим смартфон, который должен установить соединение с сайтом интернет-магазина. В нормальной ситуации браузер обращается к нужному серверу, проверяет защищенное соединение и обменивается с ним данными. При атаке man-in-the-middle между этими сторонами появляется третья точка.
С точки зрения пользователя страница может выглядеть совершенно обычно. Именно поэтому MITM опаснее очевидного сбоя сети: успешное вмешательство не обязательно сопровождается баннерами, ошибками или внезапным отключением интернета.
«Посредник становится опасен тогда, когда получает возможность не просто видеть факт соединения, а вмешиваться в передаваемые данные или выдавать себя за одну из сторон».
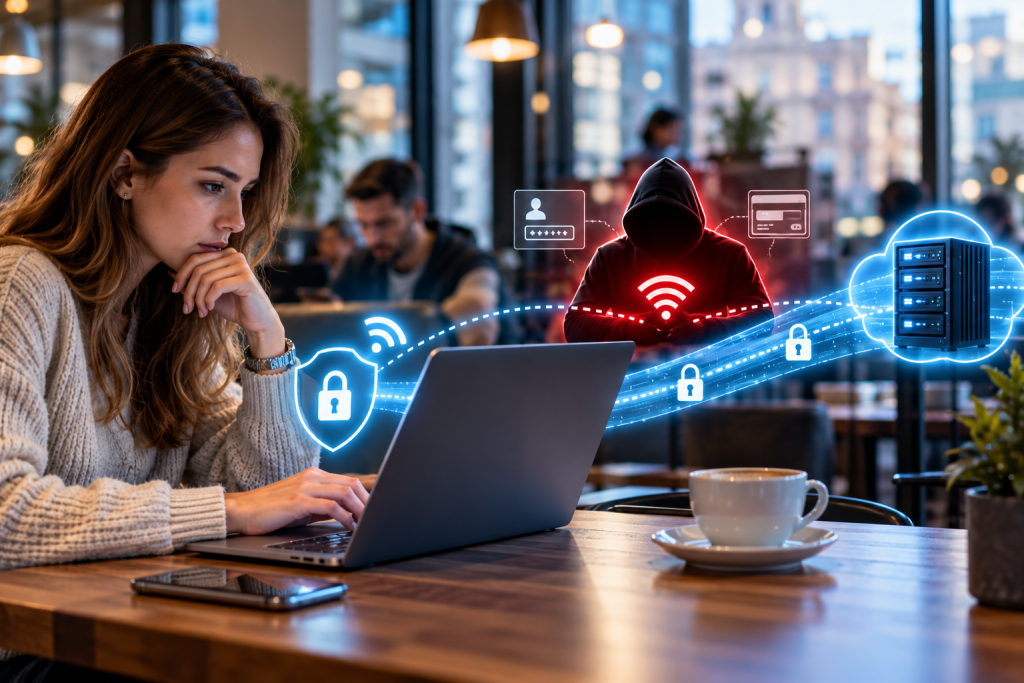
Цель зависит от конкретной атаки. Злоумышленника могут интересовать учетные данные, содержимое незашифрованного трафика, сессионная информация или возможность перенаправить человека на другой ресурс.
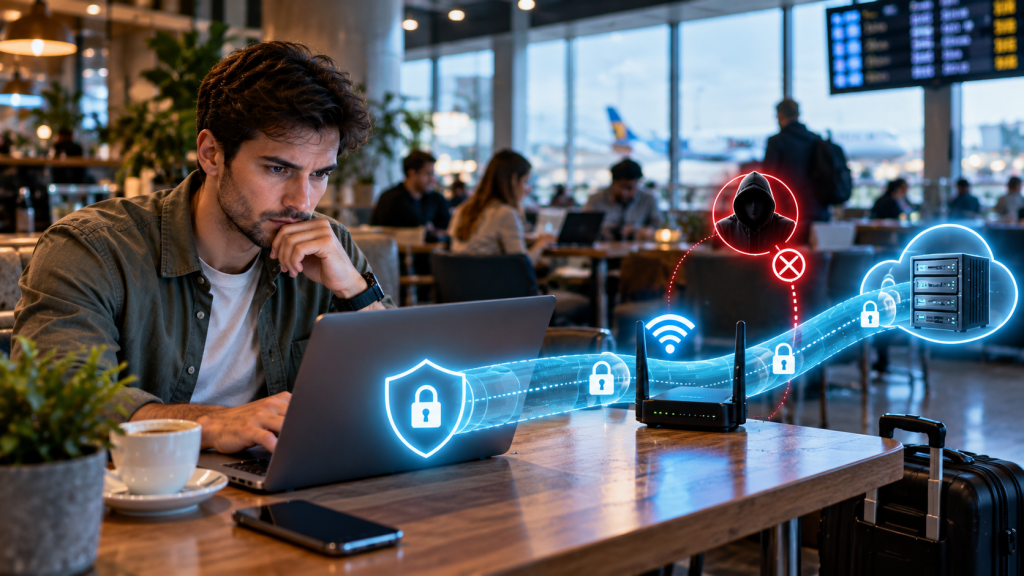
При этом современный интернет заметно усложняет классический MITM. HTTPS использует TLS для шифрования соединения и проверки подлинности сервера. Если браузер корректно проверяет сертификат, незаметно подменить защищенный сайт существенно сложнее.
Для пользователей общественных сетей полезен отдельный материал о том, чем опасен публичный Wi-Fi. А если незнакомые точки доступа приходится использовать регулярно, пригодится инструкция, как настроить VPN на Android.
Как MITM работает изнутри
Упрощенная схема состоит из трех участников: устройство пользователя, промежуточный узел и настоящий сервер. При обычном соединении промежуточные сетевые устройства передают пакеты дальше, не выдавая себя за конечную сторону. При MITM посредник пытается получить положение, позволяющее контролировать обмен.
Типичный сценарий можно представить в четырех этапах:
- Пользователь подключается к сети и запрашивает интернет-ресурс.
- Трафик оказывается на маршруте, который контролирует посторонняя сторона.
- Посредник пытается перехватить, перенаправить или модифицировать обмен.
- Пользователь получает ответ и при недостаточной защите может не заметить вмешательства.
Однако наличие промежуточного устройства еще не означает, что оно видит пароль от Gmail, Telegram или интернет-банкинга. Это принципиальное различие.
При корректном HTTPS содержимое соединения шифруется. Сторонний наблюдатель на локальном участке сети не получает автоматически открытый текст страницы, пароль или номер банковской карты. Поэтому предупреждение браузера о проблеме с сертификатом нельзя воспринимать как незначительную техническую ошибку и закрывать кнопкой «все равно продолжить».
| Ситуация | Что может видеть посредник | Уровень риска |
|---|---|---|
| Обычный HTTP | Незашифрованное содержимое соединения | Высокий |
| Корректный HTTPS | Содержимое защищено TLS | Значительно ниже |
| HTTPS с проигнорированной ошибкой сертификата | Защита под вопросом | Высокий |
| VPN через недоверенную сеть | Трафик до VPN-сервера идет внутри защищенного туннеля | Ниже при надежном VPN |
| Поддельная страница входа | Введенные пользователем данные получает ее владелец | Высокий |
HTTPS при этом не решает вообще все проблемы безопасности. Пользователь способен самостоятельно открыть фишинговый домен, установить вредоносное приложение или передать код подтверждения мошеннику. Перехват данных в Wi-Fi и фишинг связаны с кражей информации, но технически это разные угрозы.
«Значок защищенного соединения говорит о свойствах канала к конкретному сайту. Он не подтверждает честность владельца самого сайта».
Где встречается man-in-the-middle
Самый понятный пример связан с общественными точками доступа. В аэропорту, гостинице, торговом центре или кафе рядом могут отображаться несколько похожих SSID. Названия вроде Airport_Free_WiFi и Airport_Free_Wi-Fi визуально отличаются минимально.
Поэтому перед подключением к сети заведения имеет смысл уточнить ее точное название. Американское агентство CISA в рекомендациях по использованию публичного Wi-Fi также советует проверять имя точки доступа и процедуру подключения, поскольку злоумышленник способен создать сеть с похожим названием.
Открытая сеть без пароля сама по себе не доказывает наличие атаки, но доверять ей как домашнему Wi-Fi не следует.
Существуют и легитимные технологии, технически напоминающие схему с посредником. Например, корпоративные средства HTTPS inspection могут расшифровывать и повторно шифровать соединение для проверки трафика на управляемых компанией устройствах. Для этого используется доверенная инфраструктура и соответствующие сертификаты.
Для обычного пользователя насторожить должны другие обстоятельства:
- знакомая сеть неожиданно требует повторной авторизации;
- браузер сообщает о проблеме с сертификатом;
- появляется Wi-Fi с названием, почти идентичным официальному;
- точка доступа предлагает установить неизвестный сертификат или приложение;
- после подключения возникают неожиданные страницы входа;
- сайт внезапно переходит на подозрительный домен.
В Украине более безопасной альтернативой неизвестной открытой сети часто становится мобильный интернет Vodafone, Киевстар или lifecell. Для банковских операций и работы с конфиденциальными документами переключение на LTE/5G обычно разумнее подключения к случайной точке доступа.
Публичный Wi-Fi, HTTPS и VPN
Вопрос «нужен ли VPN в кафе» нельзя свести к универсальному «да». Современные сайты преимущественно используют HTTPS, поэтому сценарий, при котором любой сосед за столиком легко читает все открытые страницы и пароли, сильно устарел.
Но VPN в публичном Wi-Fi добавляет еще один защищенный участок: между устройством и VPN-сервером. Локальная сеть в таком случае видит соединение с VPN, но не получает обычный доступ к содержимому трафика внутри туннеля.
Это полезно в гостиницах, аэропортах, поездах, коворкингах и других сетях, которые пользователь не администрирует. VPN особенно уместен при доступе к рабочей инфраструктуре.
При этом случайное бесплатное VPN-приложение не следует автоматически считать надежнее Wi-Fi. Провайдер VPN занимает важное положение в маршруте трафика, поэтому выбирать сервис нужно не по яркой кнопке «Free», а по репутации, понятной политике конфиденциальности и технической реализации.
Отдельно следует помнить, что режим инкогнито не делает соединение анонимным. Он в первую очередь ограничивает сохранение локальной истории и данных сеанса на устройстве.
Совет специалиста по сетевой безопасности можно свести к простому правилу: если браузер показывает ошибку сертификата на странице банка, почты или платежного сервиса, безопасное действие состоит не в обходе предупреждения, а в прекращении соединения и смене сети.
Преимущества и недостатки защитных способов
У самой MITM-атаки нет «преимуществ» для обычного пользователя: это модель угрозы. Поэтому практичнее сравнивать способы защиты от нее.
HTTPS удобен тем, что работает непосредственно между приложением или браузером и сервером без отдельного VPN. Проверка TLS-сертификата помогает удостовериться, что клиент устанавливает защищенное соединение с ожидаемым ресурсом.
VPN решает несколько иную задачу. Он создает туннель до VPN-сервера и уменьшает объем информации, доступной владельцу локальной Wi-Fi-сети. Но дальше трафик продолжает свой путь от VPN-провайдера, а защищенные сайты по-прежнему должны использовать HTTPS.
Мобильная сеть избавляет от необходимости доверять случайному хотспоту. Для короткой операции с банковским приложением зачастую проще отключить Wi-Fi и воспользоваться мобильными данными, чем анализировать неизвестную сеть.
| Способ | Защита локального участка | Требует настройки | Основное ограничение |
|---|---|---|---|
| HTTPS | Да, для соединения с сайтом | Нет | Не защищает от всех видов фишинга |
| VPN | Да, до VPN-сервера | Да | Нужно доверять провайдеру VPN |
| Мобильный интернет | Исключает чужой публичный Wi-Fi | Обычно нет | Расходует мобильный трафик |
| Инкогнито | Нет | Нет | Не является сетевой защитой |
Самая надежная привычка в незнакомой сети выглядит скучно: HTTPS, актуальная система, отсутствие проигнорированных предупреждений и мобильный интернет для чувствительных операций.
MITM и похожие угрозы
MITM легко спутать с фишингом. При фишинговой атаке пользователя обычно убеждают самостоятельно перейти на поддельную страницу и передать информацию. Посреднику не обязательно контролировать сетевой маршрут.
DNS-подмена связана с попыткой направить запрос не туда, куда ожидал пользователь. Evil Twin, или «злой двойник», представляет собой поддельную беспроводную точку доступа, которая имитирует легитимную сеть. Такие техники могут использоваться вместе, но термины не взаимозаменяемы.
MITM-атака через Wi-Fi отличается тем, что ключевым элементом остается положение посредника между сторонами коммуникации.
| Угроза | Основная идея | Типичный признак |
|---|---|---|
| MITM | Посредник вклинивается в обмен | Необычное поведение соединения |
| Evil Twin | Поддельная Wi-Fi-сеть | Дубликат или похожий SSID |
| Фишинг | Поддельный ресурс выманивает данные | Чужой домен, подозрительная форма |
| Вредоносное ПО | Программа работает на устройстве | Необычные процессы, разрешения, реклама |
| DNS-подмена | Запрос направляется на неверный адрес | Неожиданный ресурс вместо ожидаемого |
Защита поэтому должна быть многослойной. Антивирус не заменяет TLS, VPN не исправляет фишинговый домен, а сложный пароль не поможет, если его самостоятельно ввести на поддельной странице. Пользователям Windows полезно отдельно понимать возможности современных антивирусов, не воспринимая их как универсальную защиту от любых сетевых атак.
Стоит ли опасаться MITM в 2026 году
Да, защита от MITM остается актуальной, но модель риска изменилась. Повсеместное использование HTTPS заметно ограничивает возможности простого пассивного перехвата содержимого веб-трафика. Поэтому утверждение «подключился к Wi-Fi в кафе, и любой человек сразу увидит все пароли» некорректно.
Реальный риск повышается при сочетании нескольких факторов: неизвестная сеть, HTTP, неправильная проверка сертификатов, поддельная точка доступа, устаревшее устройство или действия самого пользователя в ответ на подозрительное окно.
Для повседневной работы достаточно придерживаться понятного порядка:
- Проверять название общественной сети перед подключением.
- Не обходить предупреждения браузера о сертификатах.
- Использовать HTTPS и обновленный браузер.
- Для важной работы в чужой сети включать проверенный VPN.
- Банковские операции при сомнениях выполнять через мобильную сеть.
- Отключить автоматическое подключение к незнакомым Wi-Fi.
- Не устанавливать сертификаты, профили и приложения по требованию неизвестного хотспота.
На смартфоне полезно также удалить старые сохраненные сети, которыми больше никто не пользуется. Для домашней точки доступа нужны отдельные меры: актуальная прошивка роутера, современный режим защиты и надежный пароль. Базовые настройки можно сверить с инструкцией по настройке Wi-Fi-роутера TP-Link.
Частые вопросы о MITM
Что такое MITM простыми словами?
Что такое MITM: это вмешательство посредника в соединение между двумя сторонами. Он пытается занять положение, позволяющее наблюдать за обменом, перенаправлять данные или изменять их.
Может ли владелец публичного Wi-Fi увидеть пароль?
При корректном HTTPS пароль не передается по локальной сети открытым текстом. Риск становится значительно выше при использовании незашифрованного соединения, поддельного сайта, компрометации устройства или игнорировании предупреждений TLS.
Защищает ли HTTPS от man-in-the-middle?
HTTPS создан в том числе для защиты конфиденциальности и целостности данных в пути и аутентификации сервера. Защита зависит от корректной реализации TLS и проверки сертификатов клиентом.
Нужен ли VPN при подключении к Wi-Fi в кафе?
Для чтения обычного HTTPS-сайта VPN не является обязательным условием безопасности. При регулярной работе через недоверенные сети VPN дает дополнительную защиту локального участка соединения. Для банка или особо чувствительной операции при сомнениях проще использовать мобильную сеть.
Можно ли определить MITM самостоятельно?
Универсального визуального признака нет. Поводом немедленно прекратить соединение становятся ошибки сертификатов, неожиданные перенаправления, подозрительная страница авторизации или требование установить неизвестный сертификат.
Защищает ли режим инкогнито от MITM?
Нет. Инкогнито управляет главным образом локальными данными браузера и не создает защищенный сетевой туннель.
Что нужно запомнить
Публичный Wi-Fi не означает автоматически, что соединение перехватывают. Современный HTTPS существенно ограничивает возможности злоумышленника, но незнакомой сети все равно не следует доверять наравне с домашней.
Короткий чек-лист перед работой через общественную точку доступа:
- сверить точное название Wi-Fi;
- проверить HTTPS и адрес нужного сайта;
- никогда не игнорировать ошибку сертификата;
- включить проверенный VPN при работе с чувствительными данными;
- использовать мобильную сеть для критически важных операций;
- отключить автоматическое подключение к незнакомым точкам;
- поддерживать браузер и операционную систему в актуальном состоянии.
MITM остается полезной моделью для понимания сетевой безопасности: защищать нужно не только аккаунт и пароль, но и канал, по которому устройство общается с сервисом. В большинстве повседневных сценариев сочетание HTTPS, внимательного отношения к предупреждениям браузера, надежного VPN при необходимости и мобильного интернета вместо сомнительной точки доступа закрывает основные риски.