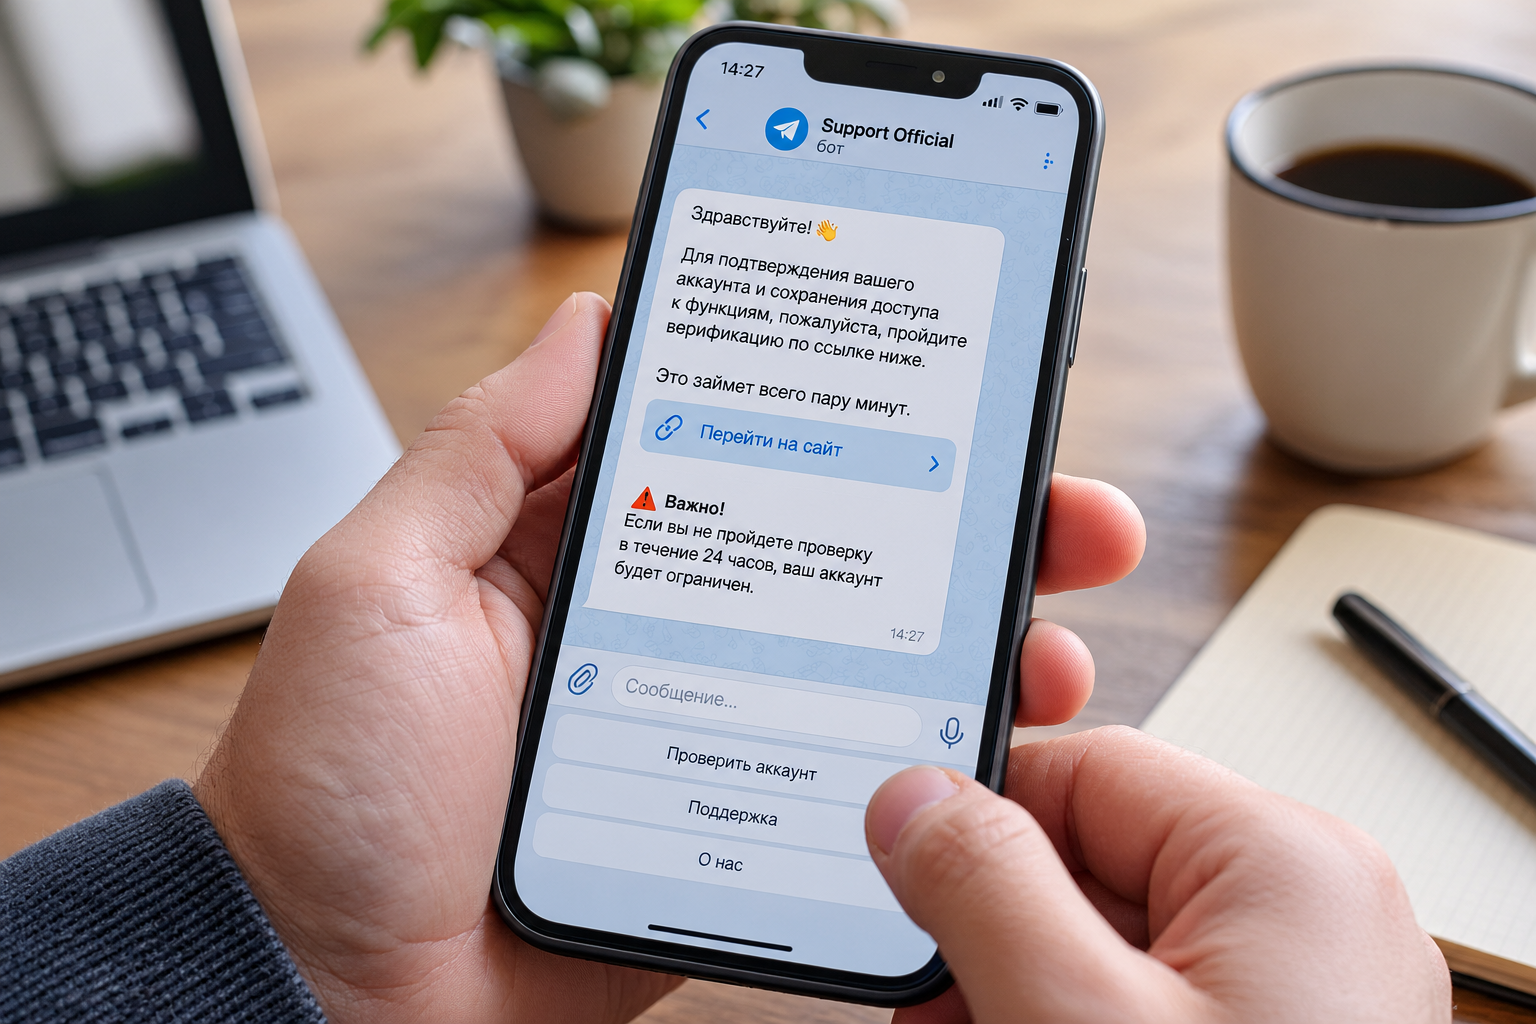
Фишинг Telegram редко начинается со сложного взлома. Гораздо чаще пользователю присылают сообщение от якобы службы поддержки, банка, криптобиржи, магазина или администратора канала и заставляют самостоятельно открыть поддельную страницу, передать код входа либо подтвердить опасное действие, сообщает bitbetnews.com.
Проблема в том, что современный фишинг в Telegram не обязательно выглядит примитивно. Фейковый бот может скопировать название, аватар и стиль настоящего сервиса, а мошеннический канал публиковать нормальный контент неделями, прежде чем разместить ссылку на «розыгрыш», «верификацию», «компенсацию» или «разблокировку аккаунта».
Главный сигнал опасности не плохой дизайн и не ошибки в тексте, а неожиданная просьба раскрыть секретные данные, срочно перейти по ссылке или выполнить финансовое действие.
Что понадобится перед проверкой Telegram-бота или канала
Для первичной проверки не нужен антивирус или специальный сервис. Достаточно не торопиться и отдельно проверить профиль, username, ссылку и сценарий, который предлагает собеседник.
Telegram прямо указывает, что боты создаются сторонними разработчиками. Сам факт присутствия программы внутри мессенджера не означает, что Telegram подтверждает ее надежность. Бот способен получать сообщения, которые пользователь отправляет ему самостоятельно, а современные Mini Apps могут открывать полноценные интерфейсы внутри приложения.
Полезно заранее включить дополнительную защиту аккаунта. На BitBetNews есть отдельная инструкция о том, как работает двухфакторная аутентификация, а настройка второго фактора непосредственно для мессенджеров разобрана в материале о 2FA в Google, Telegram и Facebook.
«Любого бота следует воспринимать как незнакомого пользователя: ему нельзя передавать пароли, коды Telegram или банковские данные», — следует из рекомендаций Telegram.
Это хорошая базовая модель поведения. Даже красиво оформленный бот с тысячами пользователей не должен получать секрет, который дает доступ к аккаунту.
Шаг 1. Как распознать фишинг Telegram до перехода по ссылке
Первый уровень проверки находится прямо в профиле. Мошенникам не обязательно полностью копировать официальный аккаунт: достаточно добиться того, чтобы человек бегло посмотрел на знакомую аватарку и не заметил разницы в username.
Например, буква o может заменяться нулем, l — заглавной I, а к названию известной компании добавляются слова support, help, security, bonus или official. Название профиля при этом может совпадать с оригиналом полностью.
Проверяйте несколько признаков одновременно:
- точное написание username;
- откуда получена ссылка на бота;
- указан ли этот Telegram-аккаунт на официальном ресурсе компании;
- что именно бот просит предоставить;
- ведет ли кнопка на ожидаемый домен;
- появляется ли давление по времени;
- требует ли собеседник пароль, код входа, данные карты или криптографический секрет.
Фейковые боты Telegram особенно опасны там, где пользователь ожидает финансовую операцию. Мошенник может представиться поддержкой биржи, предложить «вернуть платеж», запросить KYC или попросить подключить криптокошелек. Отдельные правила защиты цифровых активов собраны в инструкции о том, как защитить криптокошелек от взлома.
Почему количество подписчиков ничего не гарантирует
Большой канал выглядит убедительнее маленького, но счетчик аудитории не является сертификатом подлинности. Пользовательские имена, оформление, публикации и описание можно подобрать так, чтобы создать визуальное сходство с известным проектом.
Если канал утверждает, что представляет банк, биржу, магазин или другой сервис, искать его Telegram лучше через официальный ресурс организации, а не через глобальный поиск мессенджера.
Шаг 2. Проверяем ссылку и требования бота
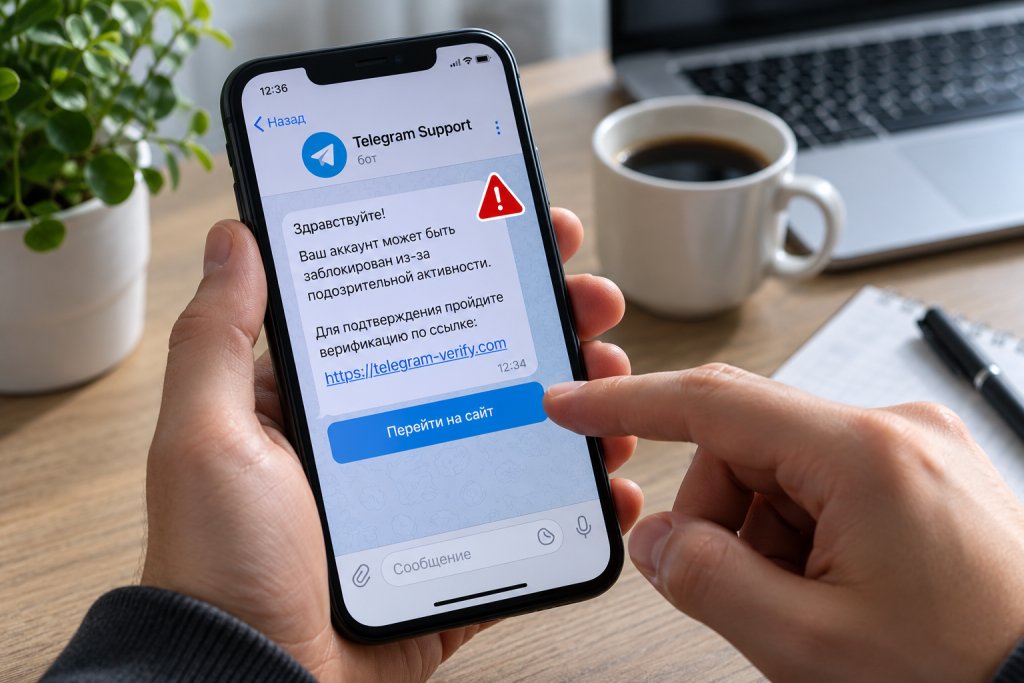
Ссылка часто является центром всей схемы. Сообщение лишь создает повод для клика: «подтвердите аккаунт», «получите выплату», «ваша карта заблокирована», «проголосуйте», «заберите подарок» или «авторизуйтесь повторно».
После перехода открывается фишинговая ссылка Telegram, ведущая на страницу, похожую на настоящий сайт. Она может копировать логотип, цвета, форму входа и даже сообщения об ошибках. Отличаться будет домен или сам процесс авторизации.
| Признак | Обычный сценарий | Возможный фишинг |
|---|---|---|
| Код входа | Используется для входа владельца | Просят отправить код в чат |
| Пароль Telegram | Вводится только в предусмотренном интерфейсе | Его запрашивает «оператор» |
| Банковская карта | Данные вводятся на ожидаемом платежном ресурсе | Требуют CVV для «возврата денег» |
| Ссылка | Ведет на известный официальный домен | Домен похож, но написан иначе |
| Срочность | Есть время проверить информацию | Угрожают блокировкой через несколько минут |
| Криптокошелек | Операция имеет понятную цель | Просят seed-фразу или приватный ключ |
Особое правило касается кодов Telegram. Код для входа является секретом, а не способом идентифицировать себя перед сотрудником поддержки.
«Не передавайте Telegram-коды другим людям», — предупреждает официальная справка мессенджера.
Запрос кода от «администратора», «службы безопасности» или бота поэтому следует воспринимать как критический сигнал. Дополнительный пароль тоже нельзя сообщать кому-либо.
Шаг 3. Финальная проверка фейкового канала
Фейковые каналы Telegram часто сложнее распознать, чем ботов. Канал может месяцами публиковать новости, курсы валют, прогнозы или подборки предложений. Опасная ссылка появляется только после формирования доверия аудитории.
Здесь полезно оценивать не одну публикацию, а всю цепочку действий.
- Откройте профиль канала и проверьте точный username.
- Найдите официальный ресурс организации, от имени которой работает канал.
- Сравните указанные там Telegram-контакты.
- Не используйте ссылку из подозрительного поста для проверки ее же подлинности.
- Перед вводом данных изучите доменное имя открывшейся страницы.
- Если речь идет о деньгах, проверьте предложение через независимый официальный канал связи.
Принцип «не проверять источник через сам источник» здесь особенно полезен. Если неизвестный бот утверждает, что он официальный представитель банка, подтверждением не может служить его собственное описание.
Похожие приемы применяются не только в мессенджерах. В материале о телефонных мошенниках в Украине действует тот же принцип: завершить подозрительный контакт и самостоятельно обратиться в организацию по известным реквизитам.
Какие ошибки чаще всего приводят к краже аккаунта
Одна из наиболее опасных ошибок заключается в убеждении, что мошенничество обязательно выглядит непрофессионально. Грамотный русский или украинский язык, аккуратная верстка и знакомый логотип больше не являются надежными признаками подлинности.
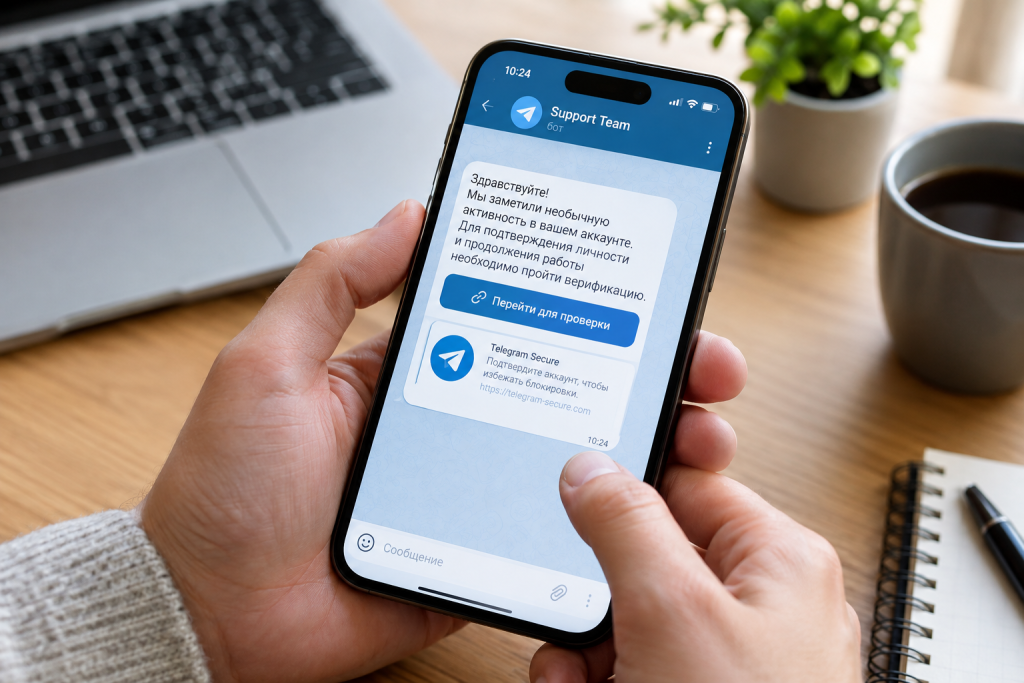
На BitBetNews отдельно разбирается AI-фишинг и способы распознавания таких атак. Генеративные инструменты позволяют быстро создавать убедительные тексты, поэтому искать только орфографические ошибки недостаточно.
На практике опасны четыре привычки:
- переходить по ссылке сразу после сообщения о проблеме;
- считать знакомую аватарку доказательством подлинности;
- передавать одноразовый код для «проверки личности»;
- продолжать диалог после появления сомнений вместо независимой проверки.
Экспертное правило цифровой безопасности можно сформулировать проще: если для решения неожиданной проблемы требуют секрет, который открывает аккаунт или деньги, сначала нужно остановить операцию и проверить источник другим способом.
Что делать, если уже открыли подозрительную ссылку
Само открытие страницы и передача учетных данных не одно и то же. Если сайт открылся, но номер телефона, пароль, код, данные карты и другие сведения не вводились, страницу следует закрыть и не скачивать предложенные файлы.
Ситуация меняется, если данные уже переданы. Тогда важна последовательность действий, а не дальнейший спор с мошенником.
Если был введен код или пароль Telegram, необходимо проверить активные сеансы аккаунта и завершить неизвестные подключения. Затем следует включить или обновить двухэтапную защиту и убедиться, что связанная почта также находится под контролем владельца.
Если раскрыты банковские реквизиты, нужно обращаться в банк через официальный канал. При передаче пароля от другого сервиса пароль меняют непосредственно на официальном сайте, причем повторно использованную комбинацию необходимо заменить и в остальных аккаунтах.
После компрометации Telegram важно проверять не только сам мессенджер: захваченный аккаунт могут использовать для рассылки фишинга контактам от имени знакомого человека.
Как усилить защиту Telegram от фишинга
Защита Telegram от мошенников начинается не с попытки распознать каждую новую схему, а с ограничения того, что злоумышленник сможет сделать после ошибки пользователя.
Двухэтапная проверка добавляет дополнительный пароль к процессу входа. Telegram также поддерживает passkeys: вход может подтверждаться с помощью PIN-кода устройства или биометрии. В настройках безопасности следует периодически просматривать список активных сеансов и отключать устройства, которые больше не используются или выглядят незнакомыми.
Еще несколько практических правил:
- не хранить пароль Telegram в обычных заметках или переписке;
- защищать почту восстановления отдельным надежным паролем;
- не отправлять скриншоты с кодами подтверждения;
- не устанавливать APK, EXE и другие файлы от неизвестных ботов;
- не передавать данные карты для получения неожиданного «приза»;
- проверять финансовые предложения через официальный сайт компании;
- блокировать и отправлять жалобу на явно мошеннические аккаунты.
Боты сами по себе не являются угрозой. Это обычный механизм Telegram, которым пользуются магазины, банки, медиа, службы доставки и множество других проектов. Риск появляется, когда неизвестный разработчик использует бот как оболочку для социальной инженерии, сбора секретных данных или перенаправления на поддельный ресурс.
Частые вопросы
Как понять, что Telegram-бот мошеннический?
Один признак редко дает окончательный ответ. Наиболее опасная комбинация: похожий на известный бренд username, неожиданное сообщение, срочность, внешняя ссылка и просьба сообщить код, пароль, банковские реквизиты или другой секрет.
Может ли бот украсть аккаунт просто после нажатия Start?
Обычный запуск бота сам по себе не означает передачу ему пароля или кода входа. Telegram указывает, что бот видит публичные данные профиля и сообщения, которые пользователь отправляет ему. Опасность возникает, когда человек самостоятельно раскрывает конфиденциальную информацию, открывает вредоносный файл или проходит фальшивую авторизацию.
Что делать, если бот просит код Telegram?
Не передавать код. Если запрос связан с якобы возникшей проблемой в аккаунте, проверять ее нужно непосредственно через настройки Telegram и официальные каналы поддержки.
Поможет ли 2FA, если произошел фишинг Telegram?
Дополнительный пароль существенно усложняет захват аккаунта, если злоумышленник получил только одноразовый код. Но 2FA не спасает, если пользователь раскрывает мошеннику и код, и дополнительный пароль. Поэтому техническая защита должна сочетаться с проверкой запросов.
Как проверить официальный Telegram-канал компании?
Лучший маршрут начинается не с поиска внутри Telegram. Откройте официальный сайт нужной организации самостоятельно и найдите указанные там социальные сети или контакты. Username должен совпадать полностью.
Можно ли доверять синей галочке?
Верификация является полезным сигналом подлинности конкретного профиля, однако проверять нужно именно тот аккаунт, с которым происходит взаимодействие. Похожее имя, скопированный логотип или слово «verified» в описании не заменяют настоящий статус верификации.
Короткий чек-лист перед нажатием на ссылку
Перед авторизацией, оплатой или передачей данных достаточно пройти семь пунктов:
- Сверить точный username бота или канала.
- Понять, почему сообщение пришло именно сейчас.
- Проверить ссылку и доменное имя до ввода данных.
- Не сообщать код входа и дополнительный пароль.
- Не передавать CVV, PIN, seed-фразу или приватный ключ.
- Найти официальный канал компании независимо от присланной ссылки.
- При малейшем расхождении прекратить операцию и проверить активные сеансы Telegram.
Поддельный бот может выглядеть профессионально, канал может иметь большую аудиторию, а сообщение не содержать ни одной ошибки. Надежнее проверять не оформление, а полномочия источника и действие, которое от пользователя требуют. Код входа, пароль и финансовые секреты не становятся безопасными только потому, что их запросили внутри знакомого мессенджера.